Cyberangriff · Krisenführung für die Geschäftsführung
Die ersten 48 Stunden gehören nicht der IT
Ein schwerer Cyberangriff ist kein IT-Vorfall mit Geschäftsfolgen – er ist eine Unternehmenskrise mit technischem Auslöser. Die Entscheidungen der ersten 48 Stunden fallen nicht im Serverraum, sondern am Tisch der Geschäftsführung: Was wird abgeschaltet, wer wird informiert, wer spricht, was läuft zuerst wieder an. Diese Seite beschreibt die Zeitachse des Ernstfalls und die fünf Entscheidungen, die kein Dienstleister und kein Techniker dem Topmanagement abnehmen kann.
GegenstandZeitachse, Entscheidungen, Kommunikation im Ernstfall
AdressatGeschäftsführung und Gesellschafter
Auf dieser SeiteEine Zeitachse, fünf Entscheidungen, ein Vorsprung
01
Warum der Ernstfall Chefsache ist
In der Krise entscheidet nicht, wer am meisten von Technik versteht – sondern wer das Unternehmen vertreten darf.
Wenn Systeme verschlüsselt sind und die Produktion steht, sind die anstehenden Fragen keine technischen: Dürfen wir lieferunfähig sein, ohne Kunden zu informieren? Melden wir den Vorfall – und wem zuerst? Verhandeln wir mit Erpressern? Zahlen wir Gehälter, wenn das Banking nicht erreichbar ist? Jede dieser Fragen berührt Verträge, Haftung und Reputation – und jede fällt in die Verantwortung der Geschäftsführung, ob sie vorbereitet ist oder nicht.
Dazu kommt die persönliche Dimension: Sorgfaltspflichten, Meldefristen und – für regulierte Unternehmen – die ausdrückliche Verantwortung der Leitungsebene machen den Umgang mit Cyberrisiken zur Organpflicht. Für Topmanager heißt das nüchtern: Der Ernstfall wird ihnen zugerechnet werden. Die einzige Variable ist, wie gut sie auf ihn vorbereitet waren.
02
Die Zeitachse der ersten 48 Stunden
Jeder Fall ist anders – die Reihenfolge der Führungsaufgaben ist es erstaunlicherweise nicht.
| Phase | Führungsaufgabe | Typischer Fehler |
|---|
| Stunde 0–2 | Krisenstab einberufen, Lage sichern lassen (Trennung betroffener Systeme), Kommunikationswege abseits der E-Mail herstellen | Weiterarbeiten „bis Klarheit herrscht“ – und dem Angreifer Stunden schenken |
| Stunde 2–12 | Erstes Lagebild, Forensik und Versicherer aktivieren, Meldefristen prüfen (Datenschutz: 72 h, regulierte Unternehmen: 24 h), Strafanzeige vorbereiten | Beweise vernichten durch vorschnelles Neuaufsetzen |
| Stunde 12–24 | Kommunikation entscheiden: Belegschaft, Schlüsselkunden, Banken, ggf. Öffentlichkeit – eine Stimme, ein Stand | Schweigen, bis andere die Geschichte erzählen |
| Stunde 24–48 | Wiederanlauf priorisieren: welche Prozesse zuerst, welche Notverfahren tragen solange – eine Geschäfts-, keine Technikentscheidung | Alles gleichzeitig wiederherstellen wollen |
Zusammenstellung: Alexander Maintok, VALLEY IT GROUP
„Im Ernstfall zeigt sich nicht, wie gut die Firewall war – sondern ob die Geschäftsführung ihre fünf Entscheidungen schon einmal in Ruhe getroffen hat.“
Alexander Maintok · VALLEY IT GROUP
03
Fünf Entscheidungen, die nur die Geschäftsführung treffen kann
E — 01
Abschalten oder weiterlaufen lassen?
Die Trennung betroffener Systeme stoppt den Angreifer – und die Produktion. Diese Abwägung zwischen Schadensbegrenzung und Lieferfähigkeit ist eine Geschäftsentscheidung mit Technikanteil, nicht umgekehrt. Sie fällt besser, wenn vorher bekannt ist, welche Prozesse das Unternehmen tragen und welche warten können.
E — 02
Die Lösegeldfrage – vorher beantwortet
Sicherheitsbehörden raten von Zahlungen ab: Sie garantieren nichts und finanzieren die nächste Welle. Die Grundsatzposition des Hauses gehört mit Rechtsbeistand und Versicherer festgelegt, bevor sie gebraucht wird – um drei Uhr nachts, unter Druck und ohne E-Mail ist kein Zeitpunkt für Grundsatzfragen.
E — 03
Wer spricht – und wer nicht
Kunden, Belegschaft, Banken, Presse: In der Krise zählt eine Stimme mit einem Stand. Die Kommunikationshoheit liegt bei der Geschäftsführung; alles andere – gut gemeinte Einzelauskünfte, spekulierende Teams-Chats – produziert Widersprüche, die später teuer erklärt werden müssen.
E — 04
Melden: an wen, wann, wie viel
Datenschutzaufsicht binnen 72 Stunden bei Personendatenbezug, für regulierte Unternehmen die Aufsicht binnen 24 Stunden, dazu Versicherer, Strafanzeige und vertraglich informationsberechtigte Kunden. Fristversäumnisse sind eigenständige Pflichtverletzungen – unabhängig vom Angriff selbst.
E — 05
Was zuerst wieder läuft
Wiederanlauf ist Priorisierung unter Knappheit: Fakturierung vor Archiv, Produktion vor Projekten – oder umgekehrt, je nach Geschäftsmodell. Diese Rangfolge kann nur festlegen, wer das Geschäft versteht. Steht sie vorher fest, gewinnt das Unternehmen Tage; entsteht sie im Streit der Abteilungen, verliert es sie.
04
Der Vorsprung der Vorbereiteten
Zwischen einem schlechten und einem glimpflichen Verlauf liegen selten Werkzeuge – meist ein Nachmittag Vorbereitung pro Jahr.
Vier Dinge unterscheiden vorbereitete Häuser: ein Krisenhandbuch, das auf Papier existiert und Erreichbarkeiten, Zuständigkeiten und die fünf Entscheidungen vorwegnimmt; eine geübte Krise – eine Tabletop-Übung auf Führungsebene pro Jahr deckt mehr Lücken auf als jedes Audit; eine Erkennung rund um die Uhr, denn Angriffe beginnen bevorzugt freitagnachts, und jede Stunde bis zur Reaktion vergrößert den Schaden; und eine geprüfte Cyberversicherung, deren Obliegenheiten das Haus tatsächlich erfüllt – sonst ist sie im Ernstfall ein zweites Problem.
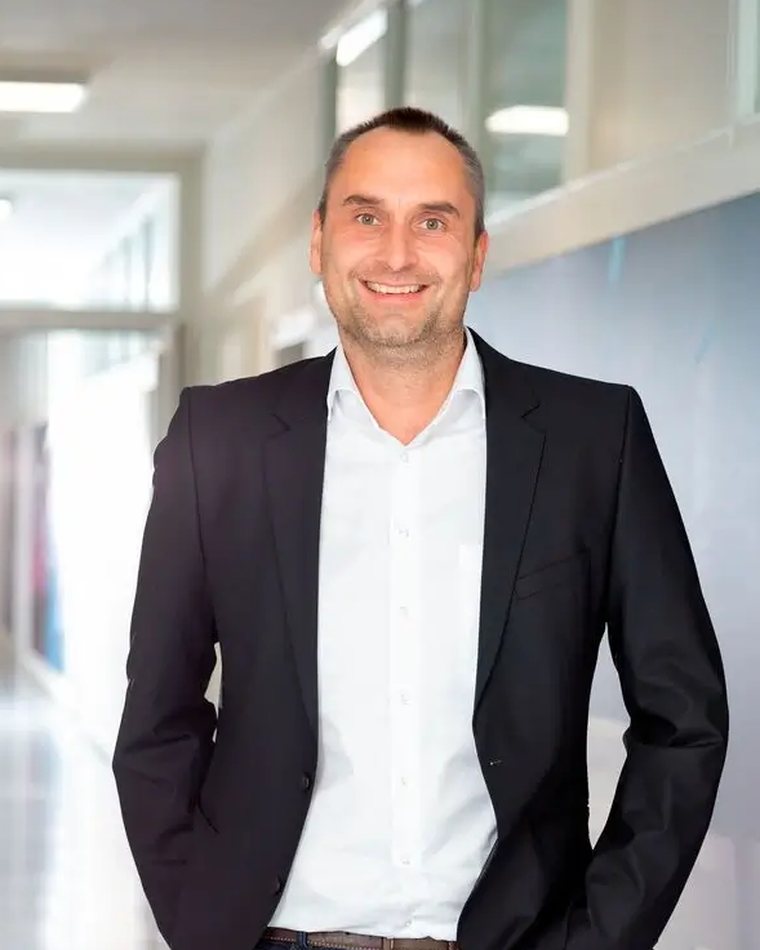
Alexander Maintok verantwortet das operative Geschäft der VALLEY IT GROUP, deren Gesellschaften für ihre Kunden genau diese Vorbereitung und die Erkennung rund um die Uhr betreiben. Er führt zwei Gesellschaften der Gruppe als Geschäftsführer, ist selbst an der Gruppe beteiligt – und kennt die Verantwortung, um die es hier geht, deshalb nicht nur aus Mandaten. Gespräche führt er auf Augenhöhe – von Geschäftsführung zu Geschäftsführung.
05
Häufige Fragen zum Ernstfall
Sollte man im Ransomware-Fall Lösegeld zahlen?
Sicherheitsbehörden raten davon ab: Eine Zahlung garantiert weder Entschlüsselung noch Vertraulichkeit und finanziert die nächste Angriffswelle. Die Grundsatzposition gehört vor dem Ernstfall festgelegt – gemeinsam mit Rechtsbeistand und Versicherer, dokumentiert im Krisenhandbuch.
Wen muss die Geschäftsführung im Ernstfall informieren?
Je nach Lage: die Datenschutzaufsicht binnen 72 Stunden bei Personendatenbezug, unter NIS-2 die Aufsicht binnen 24 Stunden, dazu Versicherer, gegebenenfalls Banken und vertraglich informationsberechtigte Kunden – und die eigene Belegschaft, bevor sie es aus den Medien erfährt. Die Liste gehört vorbereitet, nicht improvisiert.
Was leistet eine Cyberversicherung wirklich?
Gute Policen decken Forensik, Wiederherstellung und Betriebsunterbrechung und stellen erfahrene Krisendienstleister. Sie setzen aber nachweisbare Mindestmaßnahmen voraus, und sie ersetzen keine Vorbereitung: Die ersten Entscheidungen fallen, bevor der Versicherer überhaupt erreichbar ist.
Wie übt man den Ernstfall sinnvoll?
Mit einer Tabletop-Übung auf Geschäftsführungsebene: ein realistisches Szenario, zwei bis drei Stunden, die echten Entscheider am Tisch, keine Technik nötig. Eine einzige Übung deckt regelmäßig die größten Lücken auf – fehlende Erreichbarkeiten, ungeklärte Vertretungen, Kommunikation ohne E-Mail.
Was kostet ein Tag Stillstand?
Als Näherung: Jahresumsatz geteilt durch Arbeitstage, plus Wiederanlaufkosten und Folgeschäden wie Vertragsstrafen und Kundenverlust. Wer diese Zahl kennt, dimensioniert Prävention und Versicherungssumme richtig – und entscheidet im Ernstfall schneller, weil der Einsatz beziffert ist.
Gespräch
Wissen Sie heute, wer morgen entscheidet?
Eine Krisenübung auf Führungsebene beantwortet diese Frage in einem Nachmittag – ein erstes Gespräch klärt, wo Ihr Haus steht und welche Vorbereitung den größten Unterschied macht.
Gespräch vereinbaren
Termin direkt aus dem Kalender